Wer sieht was
Wer unveröffentlichte und veröffentlichte Sitzungen, beschränkte Dokumente, Ihre privaten Annotationen, Abstimmungen und das Audit-Log sieht.
Was Sie in Konsaro sehen, hängt davon ab, welchen Gremien Sie angehören, welche Rolle Sie dort haben und welche Zugriffsbeschränkungen das Board Office auf einer Sitzung, einem Traktandum oder einem einzelnen Dokument setzt. Dieser Artikel erklärt die Regeln.
Gremien und Rollen
Jedes Gremium ist ein eigener Bereich mit eigenen Mitgliedern. Die Mitgliedschaft in einem Gremium gibt Ihnen keinen Zugriff auf ein anderes. Innerhalb eines Gremiums bestimmt Ihre Rolle, was Sie tun können: Vorsitz, Mitglied, Board Office, Gast oder Organisations-Admin.
- Vorsitz und Board Office bereiten Sitzungen vor, veröffentlichen Traktanden und Unterlagen und verwalten den Zugriff.
- Mitglieder lesen die veröffentlichten Unterlagen, nehmen an Sitzungen teil und stimmen ab, wo sie dazu eingeladen sind.
- Gäste sehen nur die Sitzung, zu der sie eingeladen sind, ganz oder nur die Traktanden, für die sie eingeladen sind. Organisations-Admins entscheiden, ob überhaupt Gäste eingeladen werden dürfen und welche Rollen sie einladen können.
- Sekretariate lassen sich mit einem Mitglied verknüpfen und bereiten Sitzungen in dessen Namen vor. Sie sehen, was diese Person sieht, nehmen nie selbst an Sitzungen teil, und das Audit-Log hält fest, wann sie für jemanden handeln.
Sitzungen und Dokumente
- Eine noch nicht veröffentlichte Sitzung sehen nur die Personen, die sie vorbereiten: Vorsitz, Board Office und Organisations-Admins sowie Personen, mit denen der Entwurf geteilt wurde oder die ihn genehmigen sollen.
- Nach der Veröffentlichung sehen die Mitglieder des Gremiums die Sitzung und ihre Dokumente. Beschränkt das Board Office die Sitzung auf eingeladene Personen, sehen sie nur die Teilnehmenden.
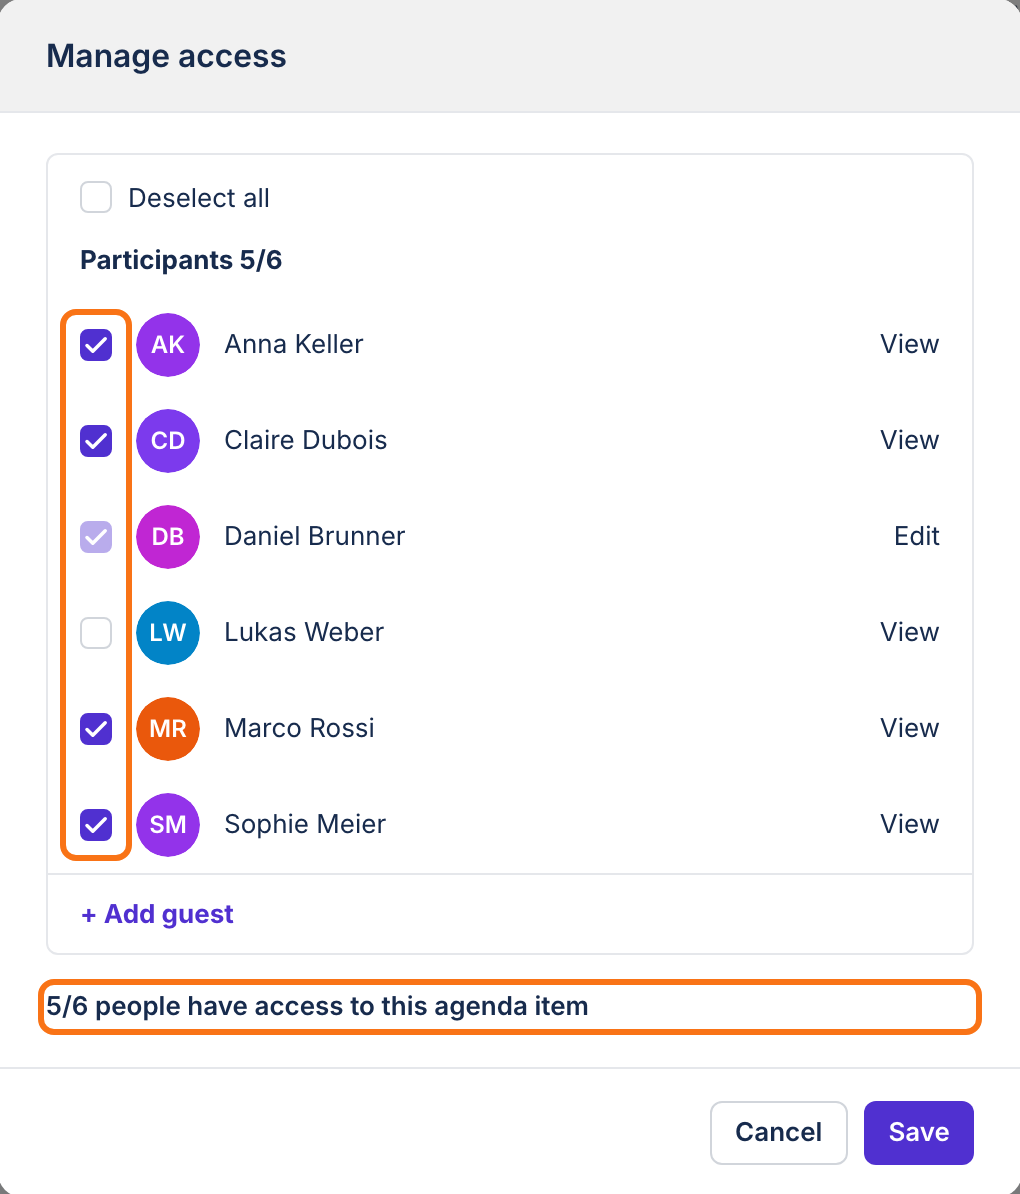
- Das Board Office kann ein einzelnes Dokument oder ein Traktandum auf bestimmte Personen beschränken, zum Beispiel bei einem Interessenkonflikt.
- Jedes Dokument hat eine Sicherheitsstufe: voller Zugriff, Wasserzeichen (die Seiten tragen den Namen der lesenden Person), Drucken gesperrt oder nur Ansicht. Dokumente mit «nur Ansicht» können nur die Personen herunterladen, die das Gremium verwalten.
Ihre eigenen Notizen und Stimmen
- Annotationen, Markierungen und Notizen in Dokumenten sind privat. Nur Sie sehen sie. Einzige Ausnahme ist eine Seitenmarke in der Sitzungsansicht, die Sie für «Everyone» sichtbar machen.
- Stimmen werden namentlich erfasst. Der Beschluss zeigt, wie jedes Mitglied wann abgestimmt hat.
- Protokollentwürfe sieht nur, wen das Board Office zur Durchsicht auswählt. Veröffentlichte Protokolle sieht, wer die Sitzung öffnen kann.
Das Audit-Log
Das Audit-Log erfasst Anmeldungen und fehlgeschlagene Anmeldungen, Änderungen an Mitgliedschaften, Berechtigungen und Einstellungen, Abstimmungen, hinzugefügte oder gelöschte Dokumente, Downloads und Datenexporte sowie das erste Öffnen eines Sitzungsdokuments durch jede Person. Jeder Eintrag enthält IP-Adresse, Browser und Gerät. Organisations-Admins können es einsehen und exportieren; niemand kann es ändern oder löschen.
Prüfen, was für Sie gilt
- Melden Sie sich an und öffnen Sie das Gremium, das Sie prüfen möchten.
- Öffnen Sie die Sitzung. Erscheint sie nicht, ist sie noch nicht veröffentlicht oder Sie nehmen nicht teil.
- Öffnen Sie das Traktandum und seine Dokumente. Ein Dokument, das Sie nicht öffnen können, ist auf andere Personen beschränkt.
- Wirkt etwas falsch, wenden Sie sich an Ihr Board Office und nennen Sie Sitzung und Traktandum.
War diese Seite hilfreich?